Limites de sessions
Les limites de sessions définissent combien de sessions simultanées un utilisateur peut ouvrir, et de quel type.
Restreindre le nombre de sessions simultanées qu’un utilisateur peut ouvrir.
Bloquer complètement certains types de sessions (ex. interdire le VPN en fixant la limite à 0).
Définir des limites différenciées selon les types de sessions (ex. 2 stations + 1 VPN).
Réduire les risques liés à des sessions multiples ouvertes et oubliées.
Empêcher certains utilisateurs de valider les invites d’élévation UAC de Windows en réglant UAC sur Refusé. Voir Invites UAC.
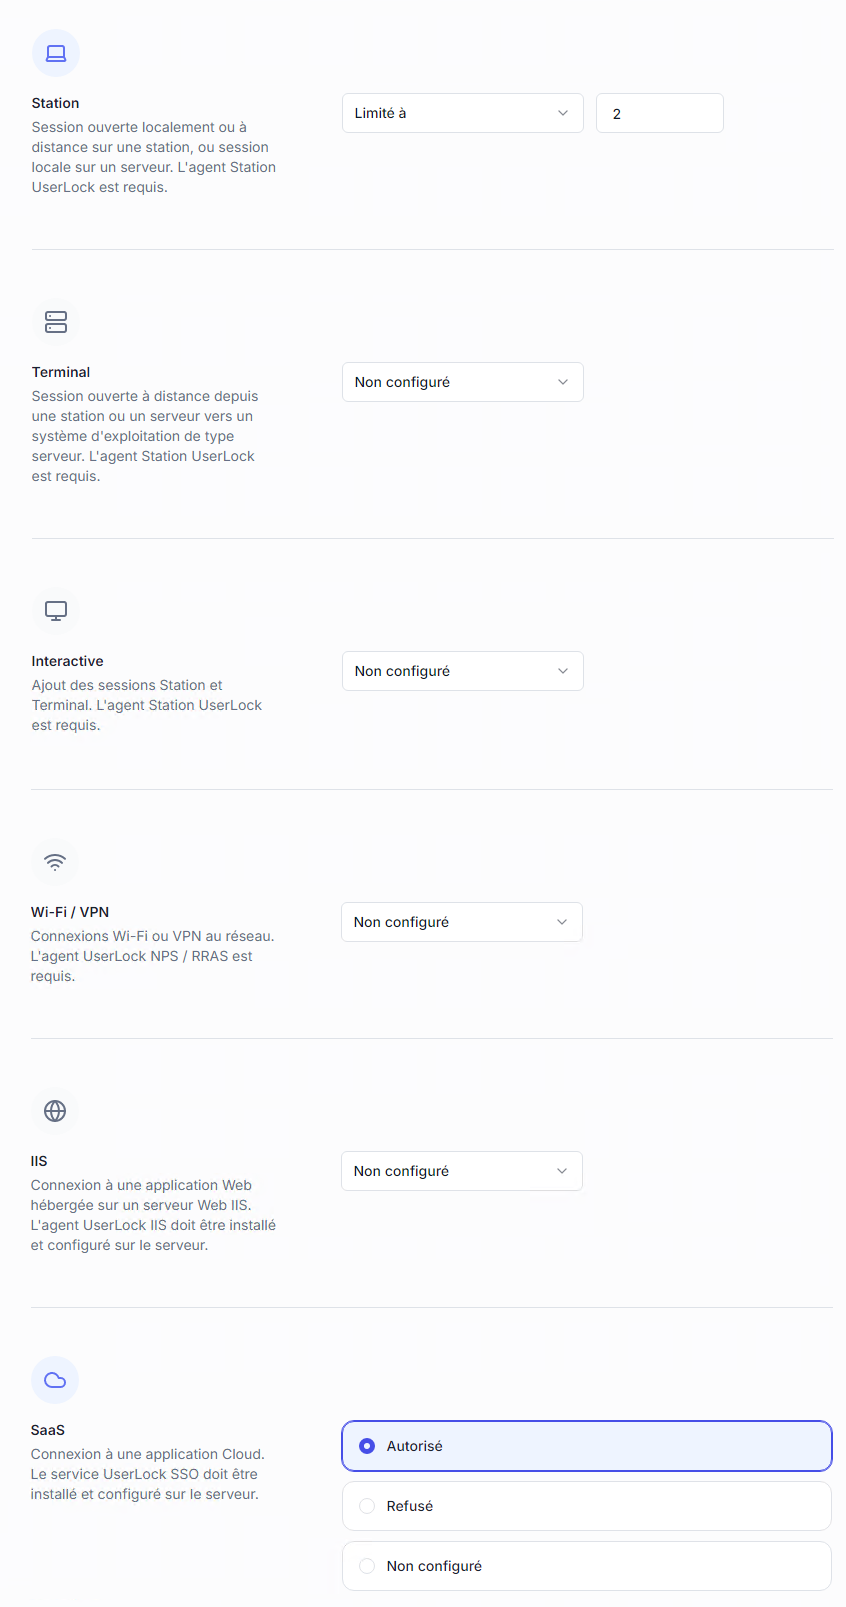
Pour chaque type de session (Station, Terminal, Interactif, Wi-Fi/VPN, IIS), vous pouvez définir :
Non configuré → pas de limite, sauf héritage d’une autre stratégie.
Illimité → aucune restriction.
Limité à → nombre maximum de sessions autorisées (0 = interdit).
Sessions interactives = total cumulé des sessions Station + Terminal.
SaaS et UAC ne se limitent pas par nombre : vous choisissez Non configuré, Autorisé ou Refusé.
UAC couvre les connexions qui nécessitent une élévation de privilèges Windows (contrôle de compte d’utilisateur). L’agent Station UserLock doit être installé sur la machine.
Limites de groupe : quand la stratégie cible un groupe ou une unité organisationnelle, la limite s’applique collectivement à tous les membres (nombre total de sessions).
Options avancées :
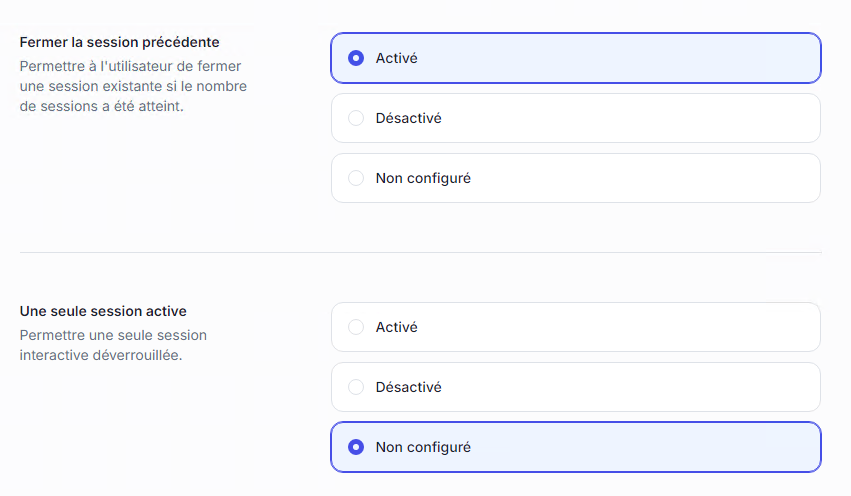
Fermer la session précédente → permet à l’utilisateur de fermer à distance une session existante pour en ouvrir une nouvelle. Attention : la fermeture est forcée, les fichiers non sauvegardés seront perdus.
Une seule session active → l’utilisateur ne peut garder qu’une seule session interactive active à la fois. Toute autre sera automatiquement verrouillée ou déconnectée.
Limite de session personnalisée → permet de définir une limite totale combinée sur plusieurs types de sessions (ex. max 5 sessions au total incluant station + terminal + VPN). SaaS et UAC ne sont pas disponibles dans les limites de session personnalisées.
Note
Cette stratégie peut être combinée avec les points d’accès initiaux pour un contrôle encore plus strict.
Exemple : limite de 2 points d’accès initiaux + 5 sessions au total → l’utilisateur peut se connecter depuis deux machines, mais ne pas dépasser 5 sessions au total.
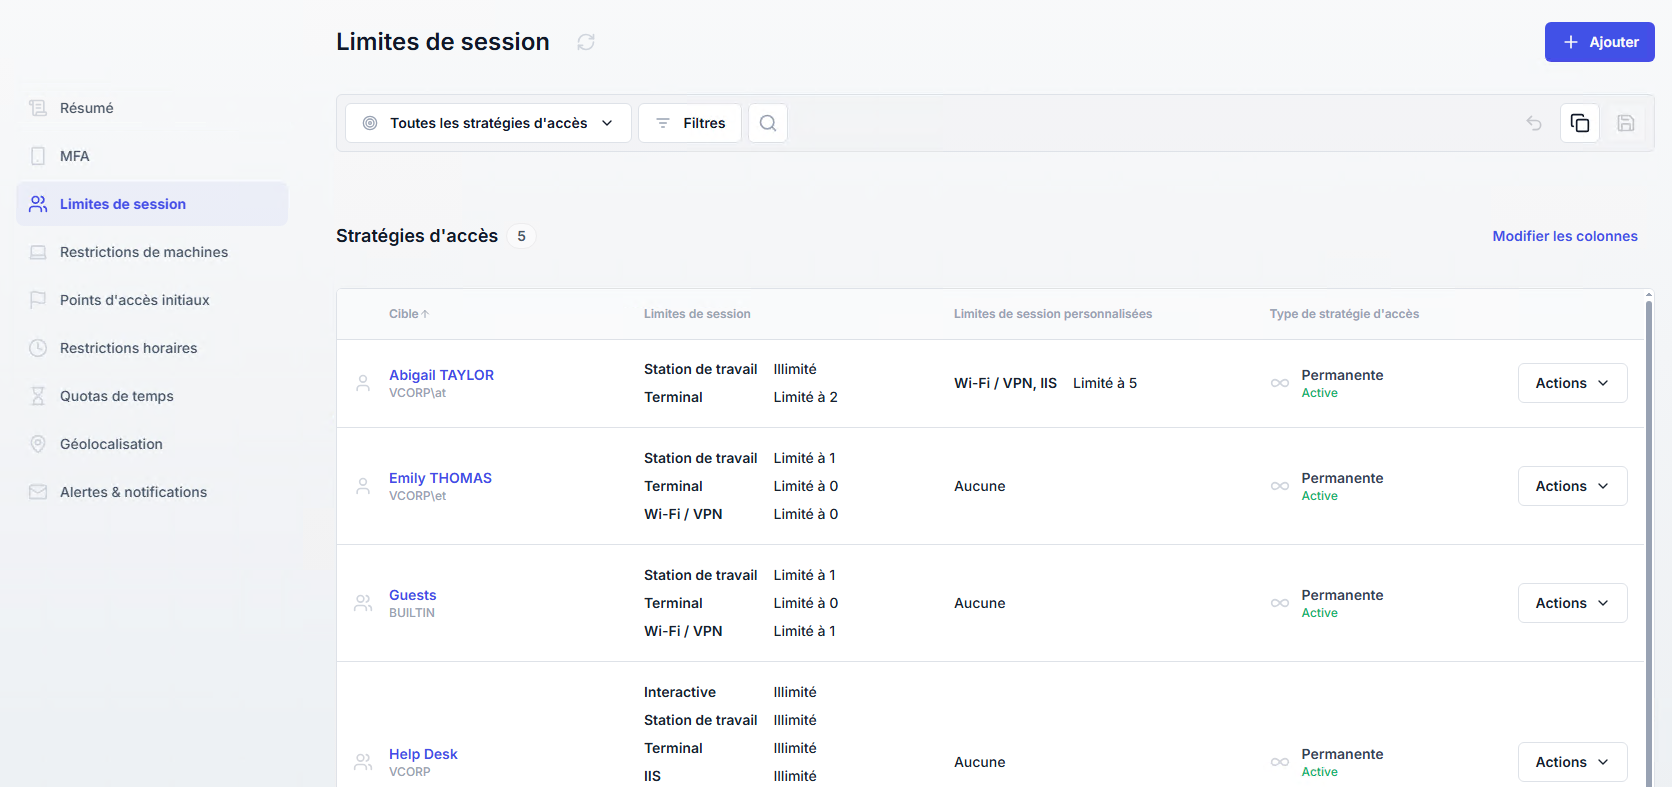
La liste de toutes les stratégies de limitation de sessions est disponible dans la section Stratégies d’accès, page Limites de sessions.